监控系统设计安全升级 构建全方位安全系统监控体系
随着企业数字化转型的深入,监控系统已成为保障业务连续性与数据安全的核心基础设施。传统的监控系统往往侧重于可用性指标,对安全事件的感知与响应能力不足。本文围绕“监控系统设计安全升级”与“安全系统监控”两大主题,探讨如何从架构设计、数据采集、分析告警到自动化响应,构建一个既高效又安全的监控体系。
一、监控系统设计的安全新需求
传统监控系统主要关注CPU、内存、网络流量等性能指标,而安全升级要求将安全维度纳入监控设计。具体需求包括:
- 全流量与日志采集:不仅要采集网络流量元数据,还需对关键服务器、应用的日志进行集中采集,并确保传输与存储加密。
- 入侵检测与异常行为分析:通过机器学习或规则引擎识别异常登录、提权、端口扫描等行为。
- 合规审计:满足等保2.0、GDPR等法规对日志留存、访问控制的要求。
- 高可用与抗攻击:监控系统自身需具备防DDoS、防篡改能力,避免被攻击者利用作为跳板。
二、安全系统监控的核心组件
一个完整的安全系统监控通常包含以下模块:
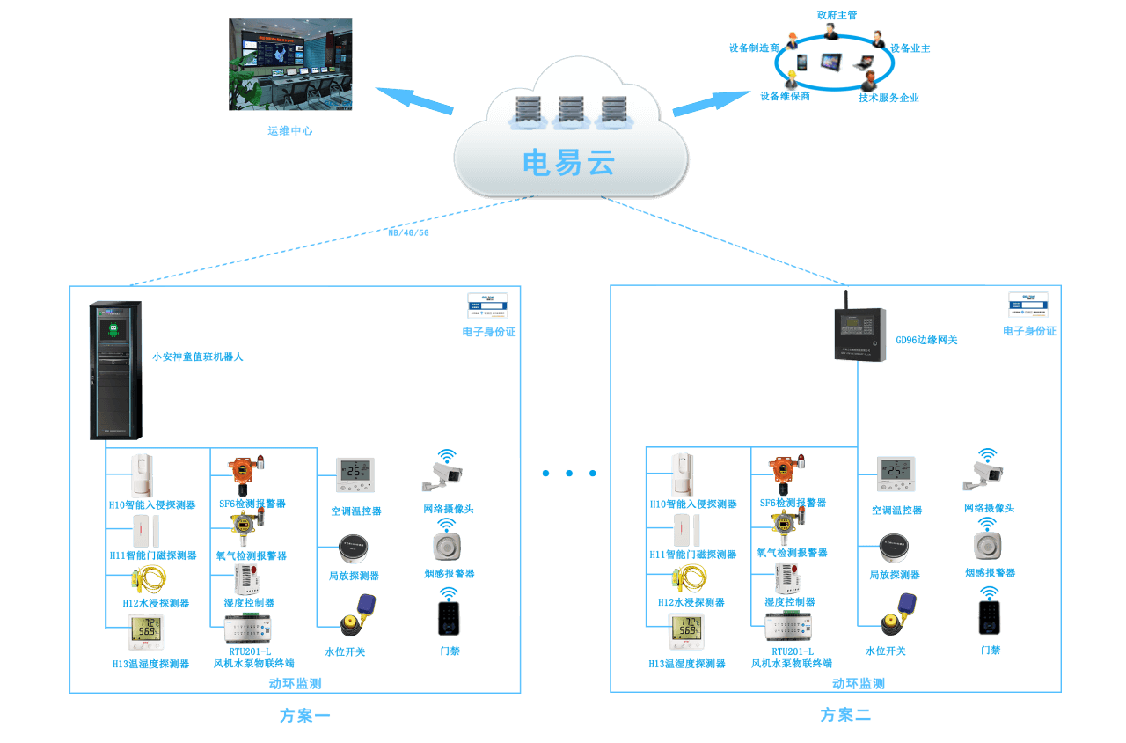
- 采集层:Syslog、Agent、镜像流量、API拉取。
- 传输层:TLS加密、消息队列(Kafka)削峰填谷。
- 存储层:热存储(Elasticsearch)用于快速查询,冷存储(对象存储)用于长期归档。
- 分析层:SIEM(安全信息与事件管理)、UEBA(用户实体行为分析)。
- 告警与响应层:分级告警、工单联动、SOAR(安全编排自动化与响应)。
三、安全升级的关键设计模式
- 零信任架构下的监控接入:任何采集组件都需经过身份认证与授权,避免“内网信任”假设。
- 多源数据关联:将网络流量、终端EDR、应用日志、威胁情报进行关联分析,降低误报。
- 动态基线:根据业务周期自动学习正常行为基线,发现偏离即告警。
- 不可变日志:使用区块链或WORM存储确保日志不可篡改吗,满足取证要求。
- 自动化响应:当检测到暴力破解时,自动封锁源IP;当发现Webshell时,自动隔离主机并通知管理员。
四、实施路线图
阶段一:资产梳理与日志规范化。明确监控范围,统一日志格式(如JSON),定义关键安全事件。
阶段二:搭建安全监控平台。选择开源方案(如Wazuh、Security Onion)或商业SIEM,部署采集器与规则库。
阶段三:安全升级与调优。引入威胁情报,优化检测规则,建立告警分级与值班机制。
阶段四:持续运营与红蓝对抗。通过模拟攻击验证监控有效性,定期开展应急演练。
五、挑战与最佳实践
挑战:数据量爆炸、告警疲劳、隐私合规。
最佳实践:
- 采用采样与聚合降低存储成本
- 建立告警抑制与合并策略
- 对敏感字段脱敏
- 将安全监控与DevOps流程集成(DevSecOps)
六、
监控系统设计的安全升级不是一次性项目,而是一套持续迭代的体系。只有将安全基因注入监控系统的每个环节——从采集、传输、存储到分析、响应——才能真正实现“安全系统监控”的目标,让监控体系成为企业抵御威胁的千里眼与顺风耳。